Domain idar-oberstein-online.de kaufen?
Wir ziehen mit dem Projekt
idar-oberstein-online.de um.
Sind Sie am Kauf der Domain
idar-oberstein-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain idar-oberstein-online.de kaufen?
Welche Edelsteine gibt es in Idar Oberstein?
In Idar-Oberstein gibt es eine Vielzahl von Edelsteinen, die in den örtlichen Minen abgebaut werden. Dazu gehören beispielsweise der Idar-Obersteiner Jaspis, der Agat, der Amethyst und der Bergkristall. Diese Edelsteine werden in der Region seit Jahrhunderten verarbeitet und zu Schmuckstücken, Figuren und anderen Kunstwerken veredelt. Idar-Oberstein ist daher bekannt als Zentrum der deutschen Edelsteinindustrie und lockt Besucher aus aller Welt an, die die Vielfalt und Schönheit der Edelsteine entdecken möchten. **
Idar-Oberstein Museum
Deutsches Edelstein...Deutsches Mineralien...Industried... Jakob Ben...Historische Weihersch...Mehr Ergebnisse **

Ähnliche Suchbegriffe für XML-Feeds
Top-Angebote
Produkte zum Begriff XML-Feeds:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
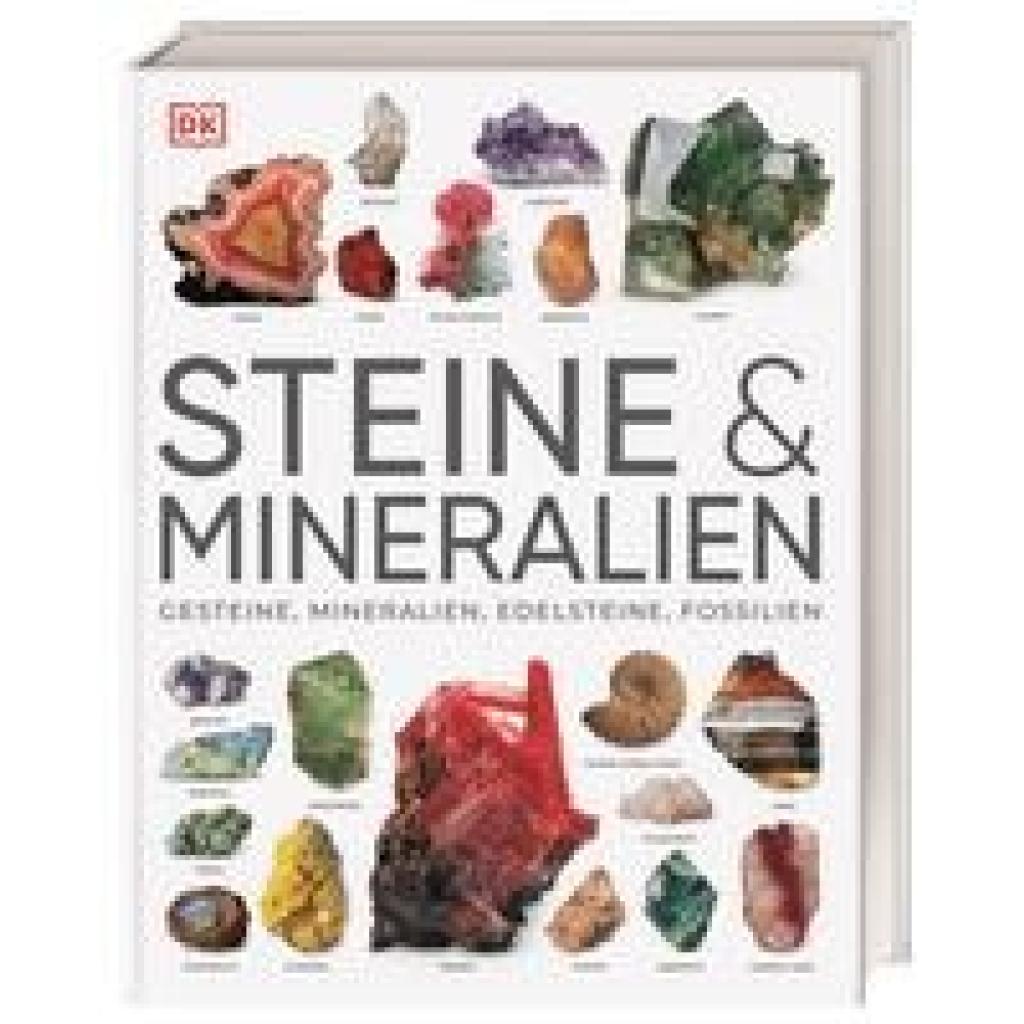
Bonewitz, Ronald L.: Steine & MineralienSteine & Mineralien , Über 500 faszinierende Gesteine, Minerale, Edelsteine und Fossilien. Mit mehr als 1200 spektakulären Farbfotos , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20231002, Produktform: Leinen, Autoren: Bonewitz, Ronald L., Redaktion: DK Verlag, Übersetzung: Matthiesen, Stephan~Koch, Karin, Seitenzahl/Blattzahl: 360, Abbildungen: Über 1200 farbige Fotos, Keyword: Buch über Steine und Mineralien; Taj Mahal; Stonehenge; Terrakotta-Armee; Bernsteinzimmer; Hope-Diamant; magmatische Gesteine; metamorphe Gesteine; Sedimentgesteine; Perlenzucht; Bernstein; Gestein; Fossilien; Erdgeschichte; Edelsteine; Sammeln von Steinen; Buch Steine und Mineralien; Buch über Steine; Buch Edelsteine; Naturstein Lexikon; Steine und Mineralien, Fachschema: Edelstein~Schmuckstein~Stein / Edelstein~Fossil~Versteinerung~Gestein~Mineral - Mineralogie~Stein~Natur / Naturgeschichte~Natur / Kindersachbuch~Erde (Planet) / Geologie~Geologie, Fachkategorie: Gesteine, Mineralien und Fossilien: Sachbuch~Die Erde: Naturgeschichte: Sachbuch~Kinder/Jugendliche: Sachbuch: Natur & Tiere~Geologie und die Lithosphäre, Warengruppe: HC/Geologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 223, Höhe: 27, Gewicht: 1702, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schröck, Thomas: Investieren in EdelsteineInvestieren in Edelsteine , Geldverdienen mit den schönsten Dingen der Welt , Designschalter > Innenausstattung , Erscheinungsjahr: 20210515, Autoren: Schröck, Thomas, Seitenzahl/Blattzahl: 219, Keyword: Juwelen; Sparen; Geld; Smaragd; Mineral; Rubin; Investment; Saphir; Anlage; Wirtschaft, Fachschema: Kunsthandel~Mäzen - Mäzenatentum~Schmuck~Mineral - Mineralogie~Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Finanzielle Aspekte der Kunst, Geldanlage~Mineralogie und Edelsteine~Persönliche Finanzen, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 251, Breite: 200, Höhe: 22, Gewicht: 938, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sieht man bei Idar-Oberstein?
In Idar-Oberstein kann man die berühmten Edelsteinminen besichtigen und mehr über die Geschichte des Edelsteinhandels in der Region erfahren. Außerdem gibt es das Deutsche Edelsteinmuseum, in dem man eine große Sammlung von Edelsteinen bewundern kann. Die Felsenkirche, eine Kirche, die in einen Felsen gebaut wurde, ist ebenfalls einen Besuch wert. **
-
Suche nach Edelsteinen in Idar-Oberstein.
Idar-Oberstein ist bekannt für seine Edelsteinvorkommen und ist ein beliebtes Ziel für Edelsteinliebhaber und -sammler. Es gibt zahlreiche Edelsteinminen und -schleifereien in der Region, in denen man nach Edelsteinen suchen und sie auch kaufen kann. Es lohnt sich, eine geführte Tour oder einen Workshop zu buchen, um mehr über die Geschichte und die verschiedenen Arten von Edelsteinen in Idar-Oberstein zu erfahren. **
-
Kennt jemand die Uhrenmarke Königswerk in Idar-Oberstein?
Ja, Königswerk ist eine Uhrenmarke, die in Idar-Oberstein ansässig ist. Sie steht für hochwertige und präzise Uhren mit einem ansprechenden Design. Die Marke ist vor allem für ihre Automatikuhren bekannt. **
-
Warum verkaufen so viele ihre Häuser in Idar-Oberstein?
Es gibt verschiedene Gründe, warum viele Menschen ihre Häuser in Idar-Oberstein verkaufen. Ein möglicher Grund könnte sein, dass sie in eine andere Stadt oder Region ziehen möchten, sei es aus beruflichen oder persönlichen Gründen. Ein weiterer Grund könnte sein, dass sie ihr Haus verkaufen, um finanzielle Probleme zu lösen oder ihre Lebenssituation zu verändern. Es ist auch möglich, dass einige Menschen ihre Häuser verkaufen, um von steigenden Immobilienpreisen zu profitieren. **

Wie funktioniert XML?
Wie funktioniert XML? XML steht für Extensible Markup Language und dient dazu, strukturierte Daten zu speichern und zu übertragen. Es handelt sich um eine Auszeichnungssprache, die es ermöglicht, Informationen hierarchisch zu organisieren und zu kennzeichnen. XML-Dokumente bestehen aus Tags, die den Inhalt beschreiben und in einer Baumstruktur angeordnet sind. Durch die Verwendung von XML können Daten plattformunabhängig ausgetauscht und verarbeitet werden. Entwickler können mithilfe von XML Schemas die Struktur und Gültigkeit von XML-Dokumenten definieren. **
Was ist eine XML?
Eine XML (Extensible Markup Language) ist eine Auszeichnungssprache, die zur Darstellung und Strukturierung von Daten verwendet wird. Sie ähnelt HTML, wird jedoch hauptsächlich für den Austausch von Daten zwischen verschiedenen Systemen und Plattformen verwendet. XML ermöglicht es, benutzerdefinierte Tags zu erstellen, um die Daten in einer hierarchischen Struktur zu organisieren. Durch die Verwendung von XML können Daten plattformunabhängig und leicht lesbar für Maschinen und Menschen dargestellt werden. XML wird in verschiedenen Bereichen wie Webentwicklung, Datenbanken, E-Commerce und anderen Anwendungen eingesetzt. **
Top-Angebote
Produkte zum Begriff XML-Feeds:
-
Idar-Oberstein - Schmuck und Soldaten (Wandkalender 2027 DIN A2 quer), CALVENDO MonatskalenderIdar-oberstein, Am Südlichen Rand Des Hunsrücks An Der Nahe Gelegen, Ist Als Edelstein- Und Garnisonsstadt Die Bevölkerungsreichste Kommune Des Landkreises Und Ein Mittelzentrum. Namensgeber Sind Die Herren Vom Stein (oberstein), Erstmals 1075...54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Edelsteine gibt es in Idar Oberstein?
In Idar-Oberstein gibt es eine Vielzahl von Edelsteinen, die in den örtlichen Minen abgebaut werden. Dazu gehören beispielsweise der Idar-Obersteiner Jaspis, der Agat, der Amethyst und der Bergkristall. Diese Edelsteine werden in der Region seit Jahrhunderten verarbeitet und zu Schmuckstücken, Figuren und anderen Kunstwerken veredelt. Idar-Oberstein ist daher bekannt als Zentrum der deutschen Edelsteinindustrie und lockt Besucher aus aller Welt an, die die Vielfalt und Schönheit der Edelsteine entdecken möchten. **
-
Idar-Oberstein Museum
Deutsches Edelstein...Deutsches Mineralien...Industried... Jakob Ben...Historische Weihersch...Mehr Ergebnisse **
-
Was sieht man bei Idar-Oberstein?
In Idar-Oberstein kann man die berühmten Edelsteinminen besichtigen und mehr über die Geschichte des Edelsteinhandels in der Region erfahren. Außerdem gibt es das Deutsche Edelsteinmuseum, in dem man eine große Sammlung von Edelsteinen bewundern kann. Die Felsenkirche, eine Kirche, die in einen Felsen gebaut wurde, ist ebenfalls einen Besuch wert. **
-
Suche nach Edelsteinen in Idar-Oberstein.
Idar-Oberstein ist bekannt für seine Edelsteinvorkommen und ist ein beliebtes Ziel für Edelsteinliebhaber und -sammler. Es gibt zahlreiche Edelsteinminen und -schleifereien in der Region, in denen man nach Edelsteinen suchen und sie auch kaufen kann. Es lohnt sich, eine geführte Tour oder einen Workshop zu buchen, um mehr über die Geschichte und die verschiedenen Arten von Edelsteinen in Idar-Oberstein zu erfahren. **
Ähnliche Suchbegriffe für XML-Feeds
-
Bonewitz, Ronald L.: Steine & MineralienSteine & Mineralien , Über 500 faszinierende Gesteine, Minerale, Edelsteine und Fossilien. Mit mehr als 1200 spektakulären Farbfotos , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20231002, Produktform: Leinen, Autoren: Bonewitz, Ronald L., Redaktion: DK Verlag, Übersetzung: Matthiesen, Stephan~Koch, Karin, Seitenzahl/Blattzahl: 360, Abbildungen: Über 1200 farbige Fotos, Keyword: Buch über Steine und Mineralien; Taj Mahal; Stonehenge; Terrakotta-Armee; Bernsteinzimmer; Hope-Diamant; magmatische Gesteine; metamorphe Gesteine; Sedimentgesteine; Perlenzucht; Bernstein; Gestein; Fossilien; Erdgeschichte; Edelsteine; Sammeln von Steinen; Buch Steine und Mineralien; Buch über Steine; Buch Edelsteine; Naturstein Lexikon; Steine und Mineralien, Fachschema: Edelstein~Schmuckstein~Stein / Edelstein~Fossil~Versteinerung~Gestein~Mineral - Mineralogie~Stein~Natur / Naturgeschichte~Natur / Kindersachbuch~Erde (Planet) / Geologie~Geologie, Fachkategorie: Gesteine, Mineralien und Fossilien: Sachbuch~Die Erde: Naturgeschichte: Sachbuch~Kinder/Jugendliche: Sachbuch: Natur & Tiere~Geologie und die Lithosphäre, Warengruppe: HC/Geologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 223, Höhe: 27, Gewicht: 1702, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schröck, Thomas: Investieren in EdelsteineInvestieren in Edelsteine , Geldverdienen mit den schönsten Dingen der Welt , Designschalter > Innenausstattung , Erscheinungsjahr: 20210515, Autoren: Schröck, Thomas, Seitenzahl/Blattzahl: 219, Keyword: Juwelen; Sparen; Geld; Smaragd; Mineral; Rubin; Investment; Saphir; Anlage; Wirtschaft, Fachschema: Kunsthandel~Mäzen - Mäzenatentum~Schmuck~Mineral - Mineralogie~Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Finanzielle Aspekte der Kunst, Geldanlage~Mineralogie und Edelsteine~Persönliche Finanzen, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 251, Breite: 200, Höhe: 22, Gewicht: 938, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Idar-Oberstein - Schmuck und Soldaten (Wandkalender 2027 DIN A4 quer), CALVENDO MonatskalenderIdar-oberstein, Am Südlichen Rand Des Hunsrücks An Der Nahe Gelegen, Ist Als Edelstein- Und Garnisonsstadt Die Bevölkerungsreichste Kommune Des Landkreises Und Ein Mittelzentrum. Namensgeber Sind Die Herren Vom Stein (oberstein), Erstmals 1075...21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Idar-Oberstein - Schmuck und Soldaten (Wandkalender 2027 DIN A3 quer), CALVENDO MonatskalenderIdar-oberstein, Am Südlichen Rand Des Hunsrücks An Der Nahe Gelegen, Ist Als Edelstein- Und Garnisonsstadt Die Bevölkerungsreichste Kommune Des Landkreises Und Ein Mittelzentrum. Namensgeber Sind Die Herren Vom Stein (oberstein), Erstmals 1075...31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt jemand die Uhrenmarke Königswerk in Idar-Oberstein?
Ja, Königswerk ist eine Uhrenmarke, die in Idar-Oberstein ansässig ist. Sie steht für hochwertige und präzise Uhren mit einem ansprechenden Design. Die Marke ist vor allem für ihre Automatikuhren bekannt. **
-
Warum verkaufen so viele ihre Häuser in Idar-Oberstein?
Es gibt verschiedene Gründe, warum viele Menschen ihre Häuser in Idar-Oberstein verkaufen. Ein möglicher Grund könnte sein, dass sie in eine andere Stadt oder Region ziehen möchten, sei es aus beruflichen oder persönlichen Gründen. Ein weiterer Grund könnte sein, dass sie ihr Haus verkaufen, um finanzielle Probleme zu lösen oder ihre Lebenssituation zu verändern. Es ist auch möglich, dass einige Menschen ihre Häuser verkaufen, um von steigenden Immobilienpreisen zu profitieren. **
-
Wie funktioniert XML?
Wie funktioniert XML? XML steht für Extensible Markup Language und dient dazu, strukturierte Daten zu speichern und zu übertragen. Es handelt sich um eine Auszeichnungssprache, die es ermöglicht, Informationen hierarchisch zu organisieren und zu kennzeichnen. XML-Dokumente bestehen aus Tags, die den Inhalt beschreiben und in einer Baumstruktur angeordnet sind. Durch die Verwendung von XML können Daten plattformunabhängig ausgetauscht und verarbeitet werden. Entwickler können mithilfe von XML Schemas die Struktur und Gültigkeit von XML-Dokumenten definieren. **
-
Was ist eine XML?
Eine XML (Extensible Markup Language) ist eine Auszeichnungssprache, die zur Darstellung und Strukturierung von Daten verwendet wird. Sie ähnelt HTML, wird jedoch hauptsächlich für den Austausch von Daten zwischen verschiedenen Systemen und Plattformen verwendet. XML ermöglicht es, benutzerdefinierte Tags zu erstellen, um die Daten in einer hierarchischen Struktur zu organisieren. Durch die Verwendung von XML können Daten plattformunabhängig und leicht lesbar für Maschinen und Menschen dargestellt werden. XML wird in verschiedenen Bereichen wie Webentwicklung, Datenbanken, E-Commerce und anderen Anwendungen eingesetzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.